ISMS SIMPLIFIED. NIS2 SICHER. FÜR DEN MITTELSTAND.
Wirksames ISMS statt Papier-Compliance. Sicherheit, die nicht gepflegt, sondern gelebt wird - Compliance entsteht als natürliches Resultat.
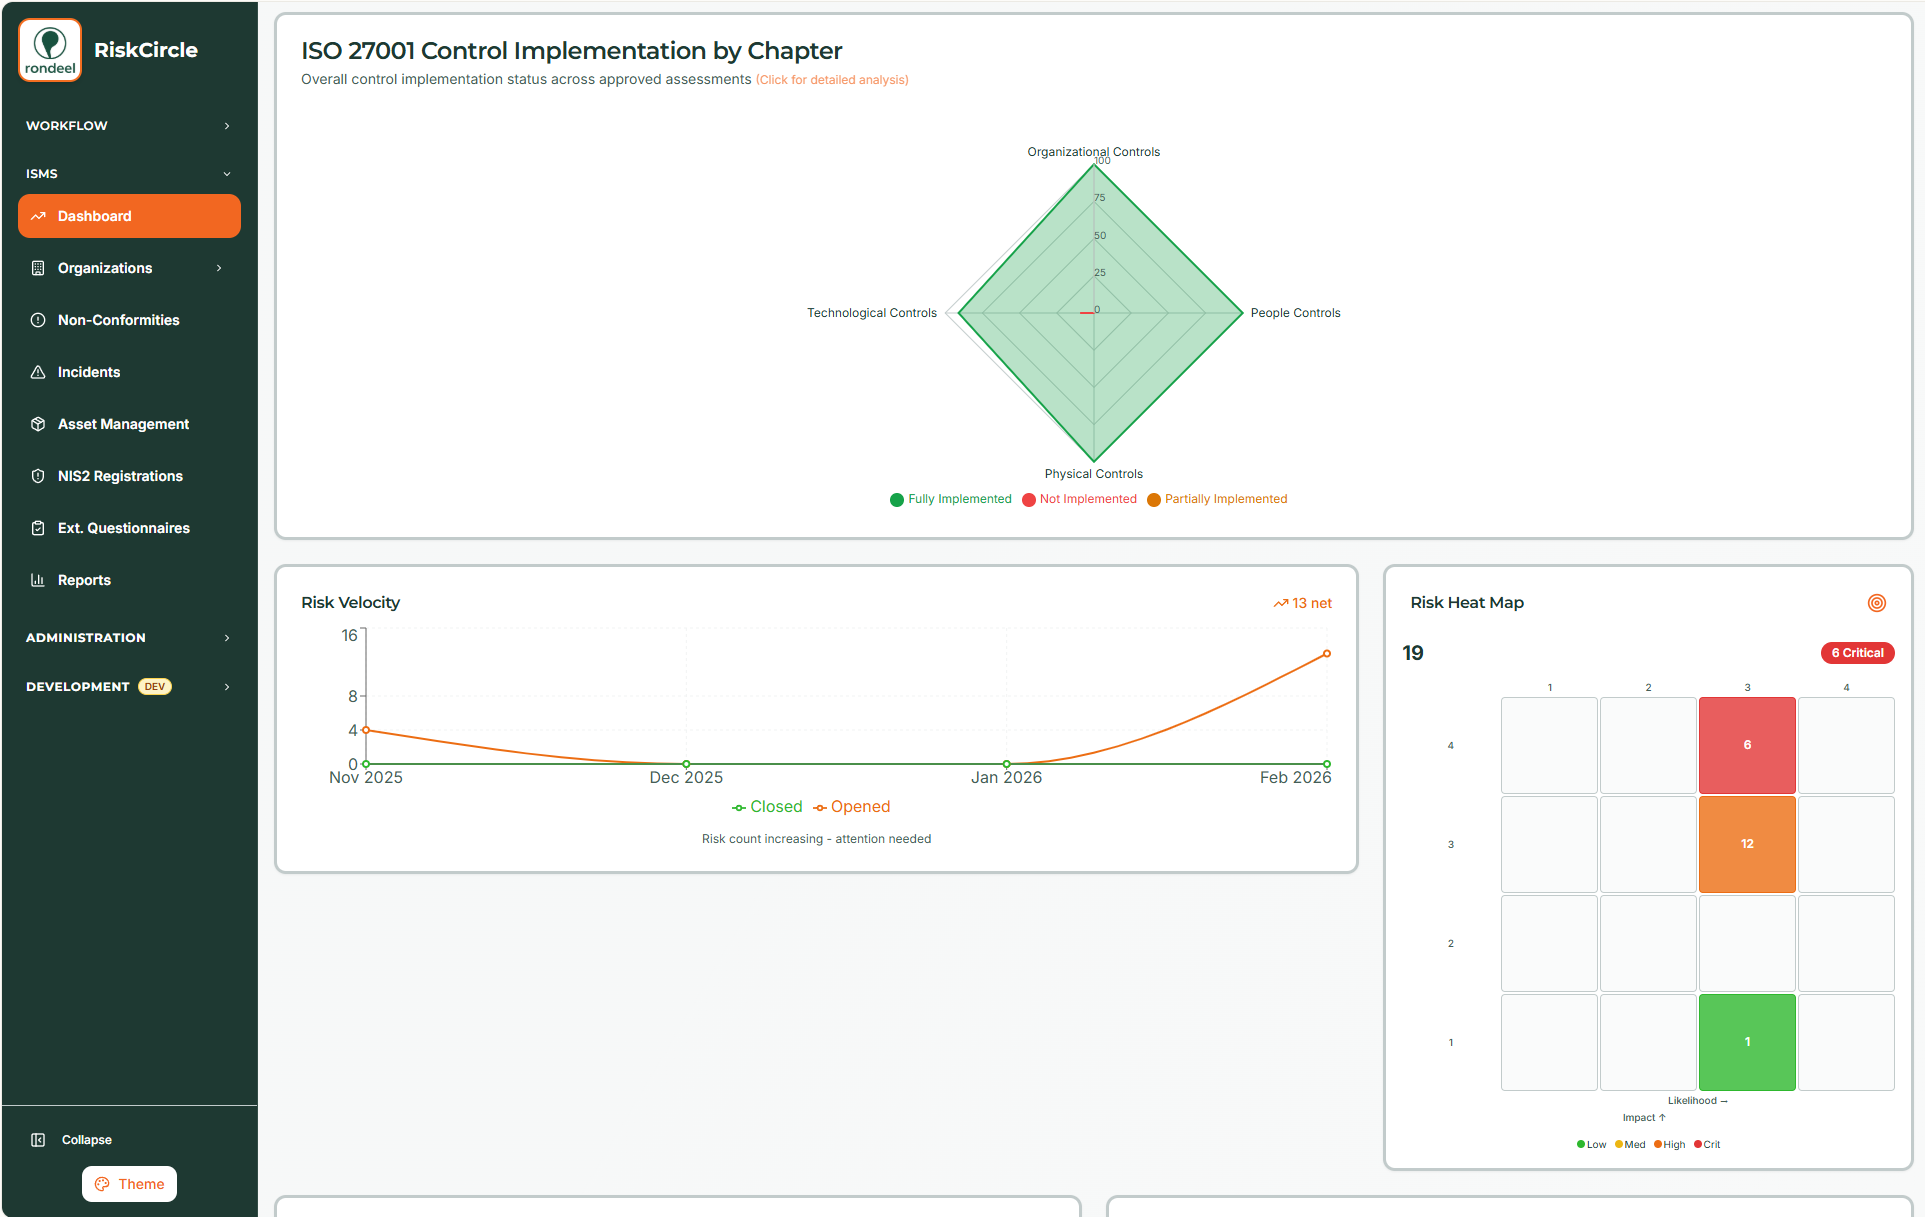 Audit-ready
Warum jetzt.
NIS2
Seit Oktober 2024 verbindlich. Geschäftsleitung haftet persönlich.
Supply Chain & Partner
Kunden, Zulieferer und Auditoren fordern Nachweise - Risiken im Netzwerk müssen sichtbar sein.
Excel reicht nicht
Ohne operatives ISMS keine belastbare Sicherheit. Keine Steuerung. Keine Evidenz.
Wirksames ISMS im Betrieb
Informationssicherheit ist kein Projekt - sondern ein kontinuierliches Programm. RiskCircle macht es operativ.
Audit-Readiness ist ein Nebenprodukt exzellenter Prozesse.
Integriert
Ein Workflow von Demand bis Risikoentscheidung.
Wirksam
Controls mit echtem Business-Kontext.
Lebendig
Kontinuierliches Monitoring statt Jahres-Audits.
Messbar
Automatisierte Reifegrad- und Compliance-Bewertung.
RiskCircle ist Ihr ISMS-Betriebssystem.
Vom ersten Business-Demand bis zur Geschäftsleitungs-Entscheidung. KI-gestützt, EU-souverän - und ohne Excel-Wildwuchs. Zertifizierung wird zum Nebenprodukt exzellenter Prozesse.
- Operativ, nicht dokumentarisch
- Single-Tenant in der German Sovereign Cloud
- Mehrere Frameworks aus einem Kern
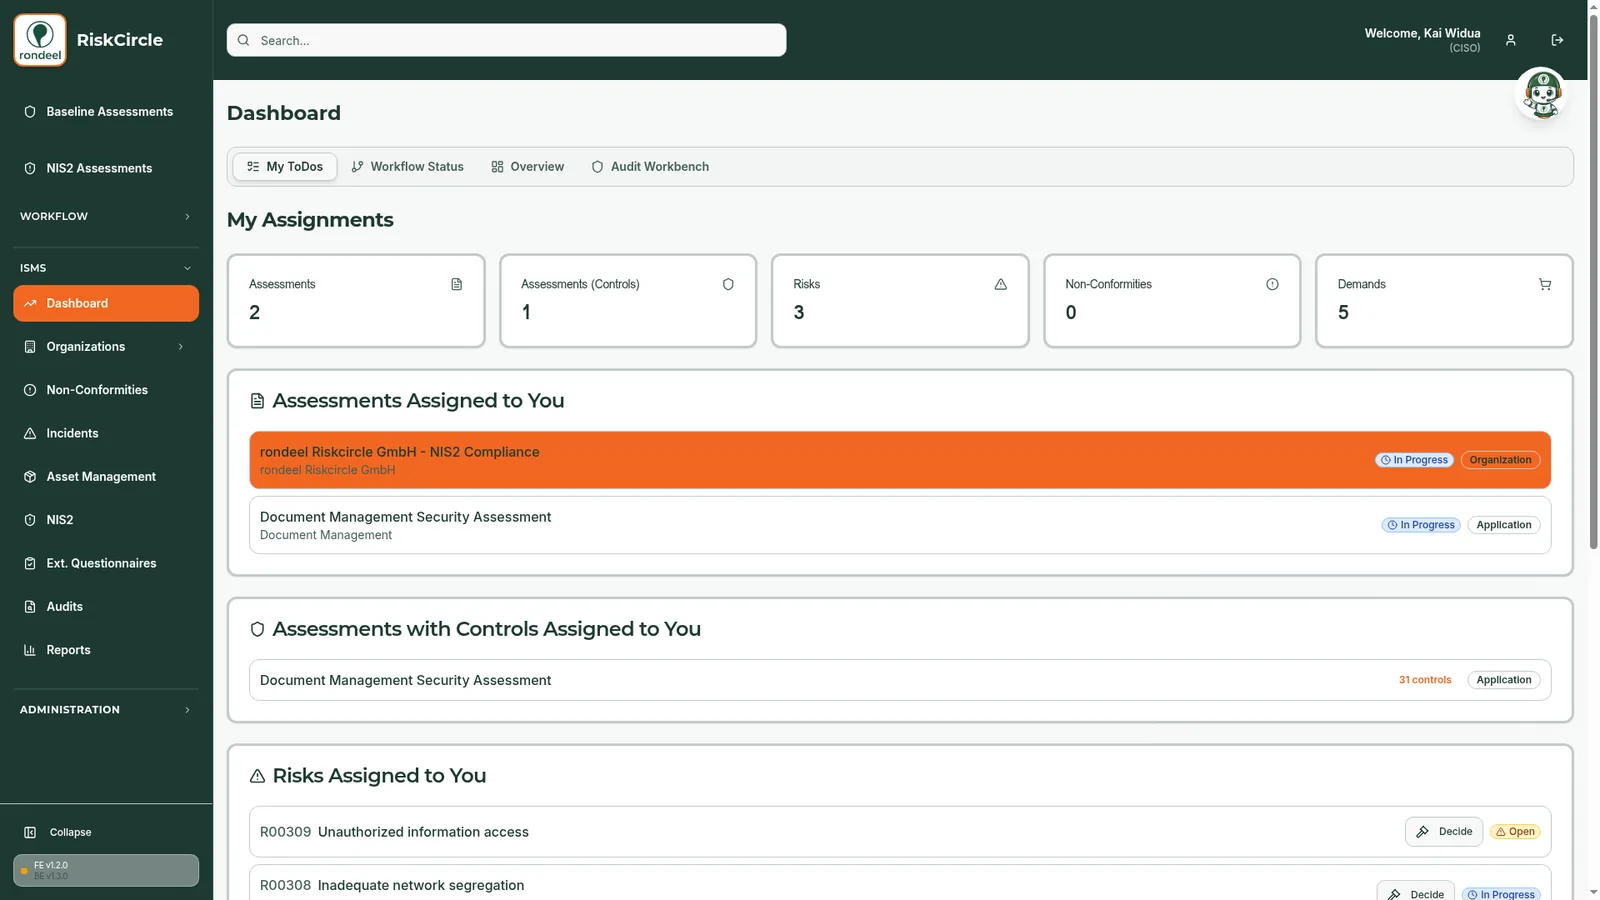
Ein Lifecycle. Vom Demand bis zur Risiko-Entscheidung.
Jeder Schritt im Tool. Kein Tool-Bruch. Keine Excel-Ablage.
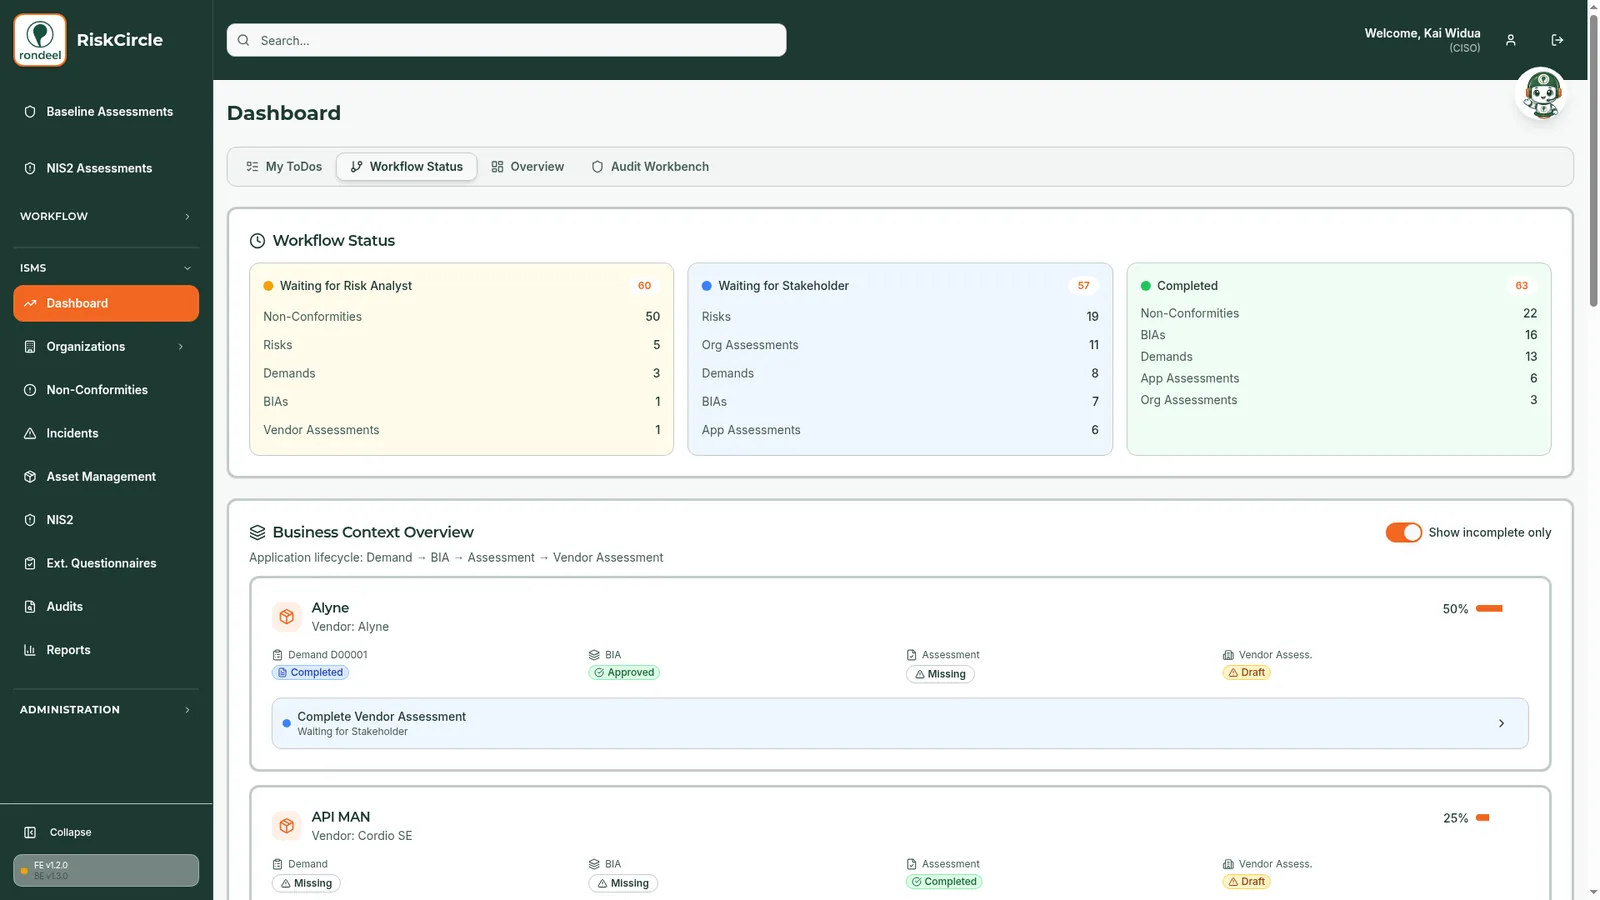
Was läuft. Was wartet. Was fertig ist.
Live-Status aller Demands, BIAs, Assessments und Vendor-Bewertungen - entlang des kompletten Lifecycles.
KI & Automatisierung. Wo sie wirklich Arbeit spart.
Drei Kernautomatisierungen, die das Tagesgeschäft beschleunigen.
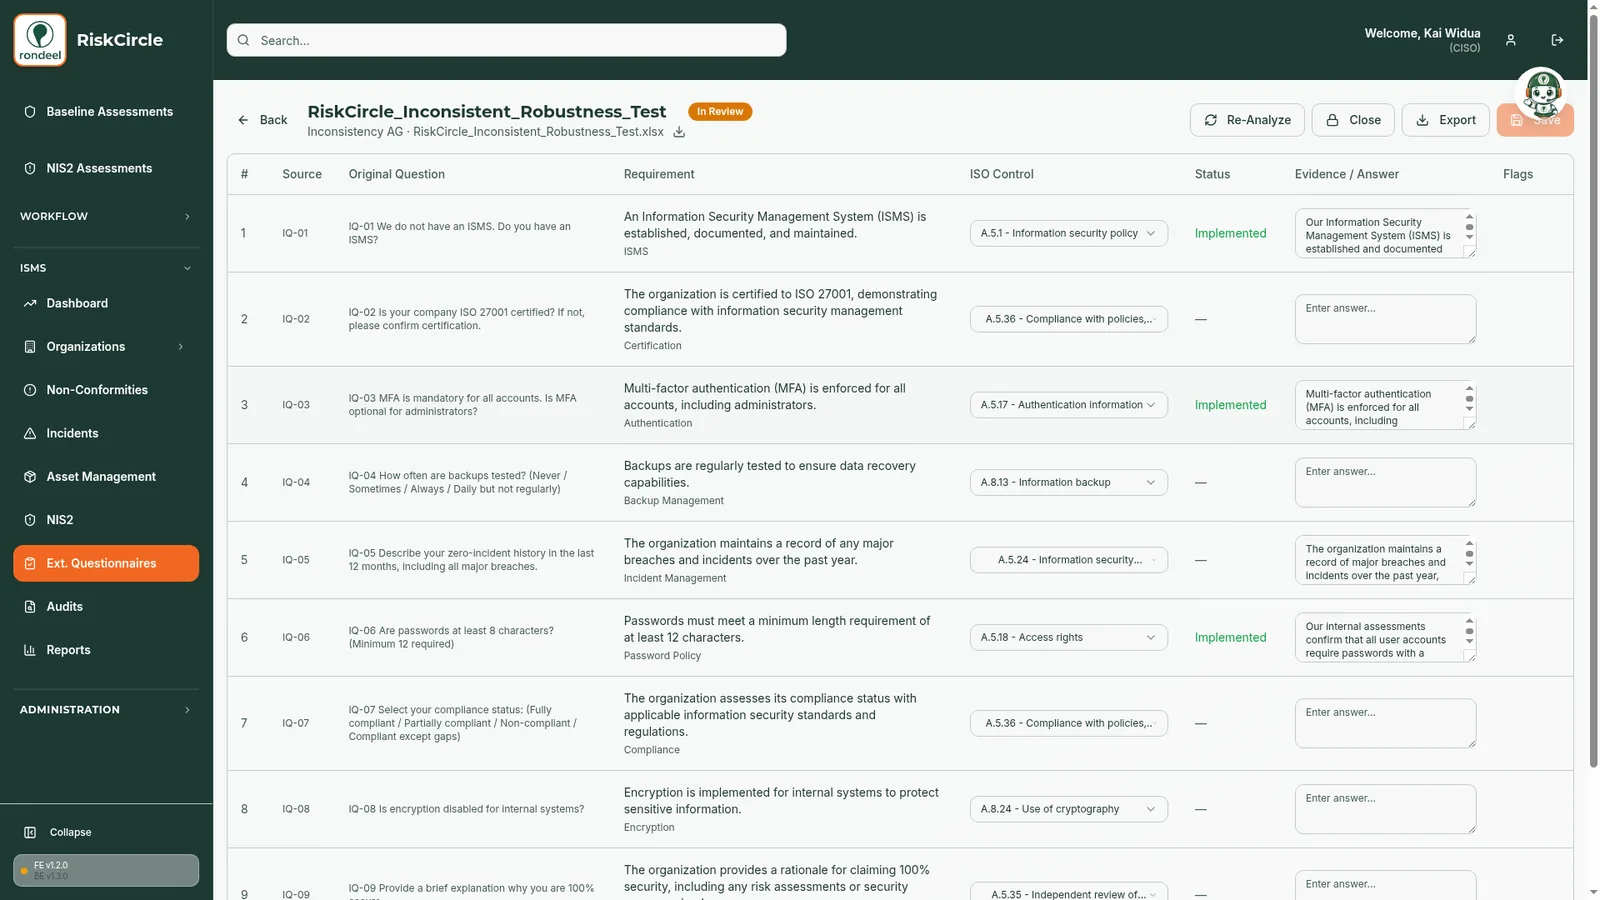
Auto-Questionnaires
Excel- oder PDF-Fragebögen hochladen. KI mappt jede Frage auf Ihre ISO 27001 Controls - sofern applicable - und schlägt Antworten auf Basis Ihrer Evidenz vor.
Auto-Audit-Processing
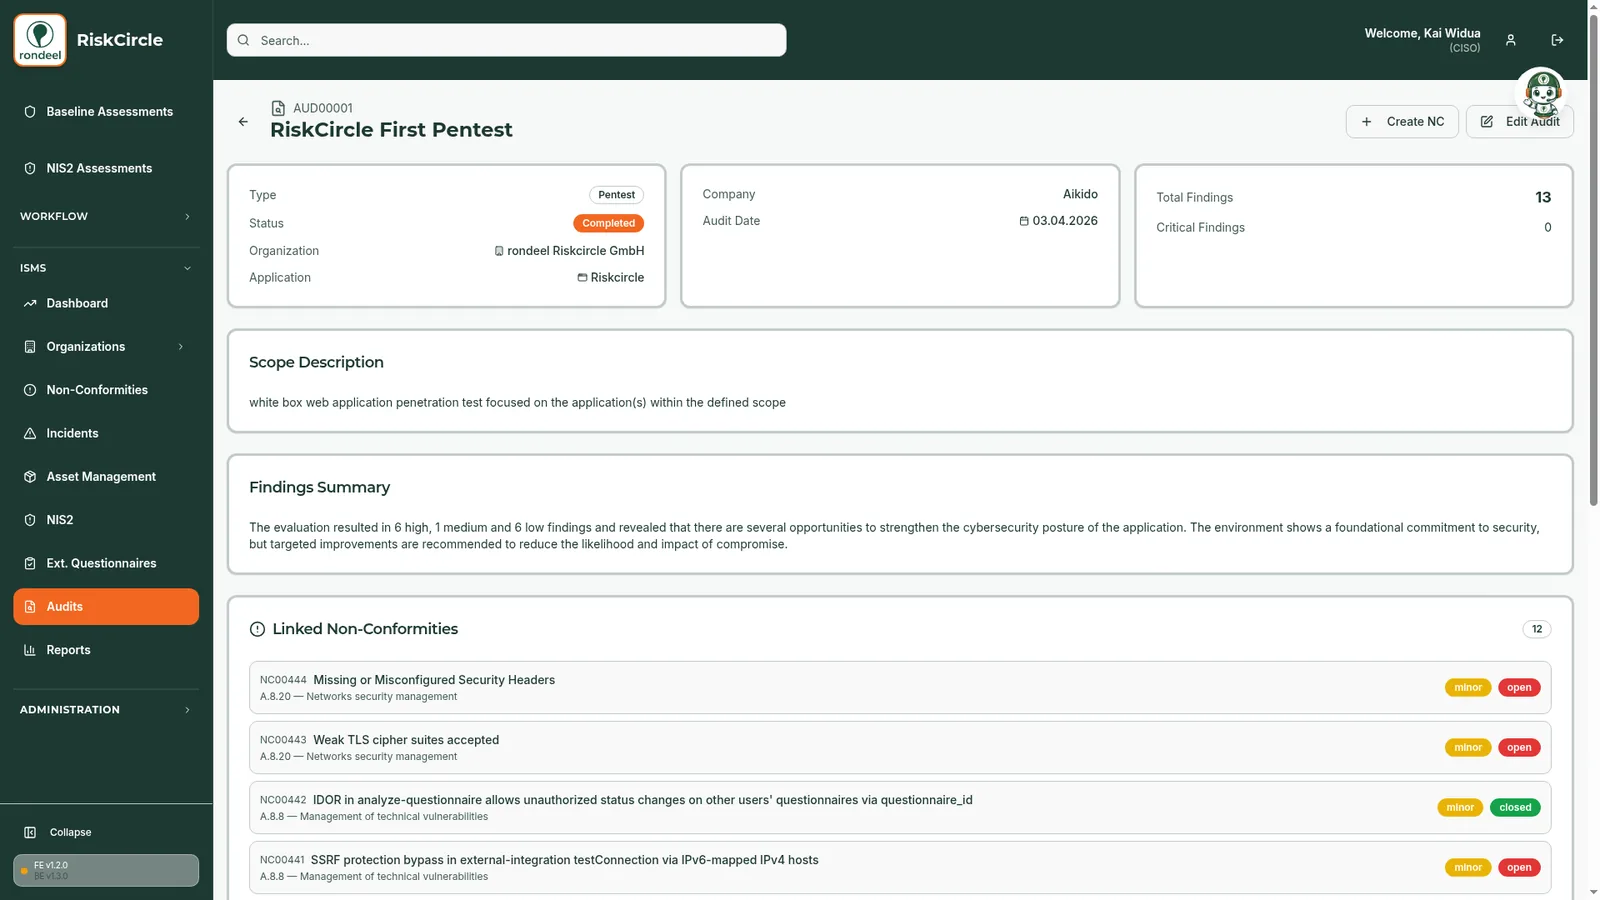
Externe Pentest- und Auditberichte werden automatisch in Findings, Non-Conformities und Treatment-Tasks zerlegt. Kein manuelles Übertragen mehr.
Trust Center
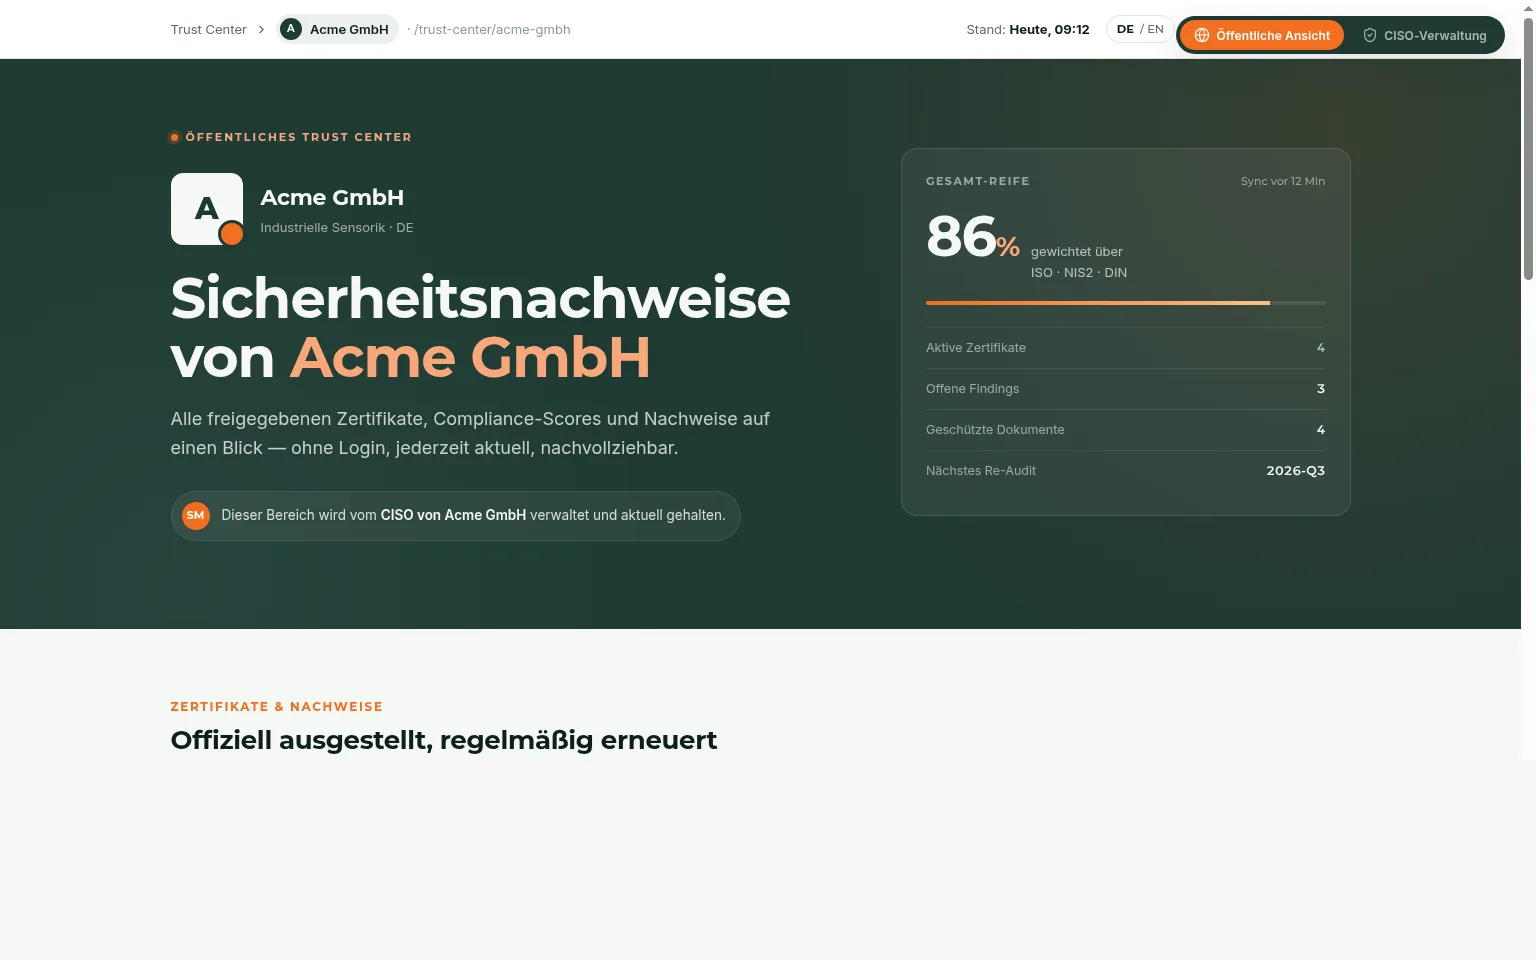
Externes Portal für Kunden, Partner und Auditoren. Aktuelle Zertifikate, Policies und Evidenz - auf Knopfdruck und kontrolliert geteilt.
Fragebögen beantworten sich (fast) von selbst.
Excel oder PDF rein - ISO 27001 Controls und Antwortvorschläge raus. Nur applicable Controls.
- 1UploadLieferanten- oder Kundenfragebogen einreichen.
- 2MappingKI mappt Fragen auf ISO 27001 Controls.
- 3ReviewAntworten prüfen, freigeben, exportieren.
Gemappte Controls
A.5.1Informationssicherheits-PoliciesMappedA.5.15ZugriffskontrolleAuto-AntwortA.5.23Informationssicherheit in Cloud-DienstenMappedA.6.3Awareness, Education & TrainingAuto-AntwortA.8.2Privilegierte ZugriffsrechteReview nötigA.8.7Schutz vor MalwareMappedA.8.16Monitoring von AktivitätenMappedA.8.24Einsatz von KryptografieReview nötig
Datenschutz. Im ISMS, nicht daneben.
Jedes Unternehmen muss festhalten, was es mit personenbezogenen Daten tut. Meist steht das in einer Tabelle, die zwischen zwei Audits niemand öffnet - mit Systemen, Abteilungen und Dienstleistern, die dort ein zweites Mal auftauchen, leicht anders benannt. In RiskCircle steht es an denselben Objekten wie Ihr ISMS.
Fragen statt leeres Formular.
Vierzehn Fragen in normaler Sprache. Danach schlägt RiskCircle Einträge aus einem gepflegten Katalog von 31 Verarbeitungen vor - mit Zweck, Rechtsgrundlage und Frist. Ihre erste Fassung existiert, bevor jemand einen Satz getippt hat.
Ein System, einmal erfasst.
Ein Eintrag zeigt auf die Anwendung, die Abteilung, den Dienstleister und die Informationsklassen, die Sie im ISMS längst führen. Legen Sie ein System still, weiß das Verzeichnis davon.
Es sagt Ihnen, was fehlt.
Die Abdeckungsanzeige benennt Systeme, Abteilungen und Auftragsverarbeiter ohne Eintrag. Dass Ihr Verzeichnis vollständig sei, sagt Ihnen das Produkt bewusst nie. Das können nur Sie wissen.
Fristen, die Sie begründen können.
Jede Frist ist gesetzlich vorgegeben mit Fundstelle, abgeleitet mit sichtbarer Herleitung - oder Ihre Entscheidung mit Ihrer Begründung. Der dritte Fall beginnt absichtlich leer.
Freigabe mit Rollentrennung.
Der Datenschutzbeauftragte berät und gibt nicht frei. Der Verantwortliche gibt frei, mit Namen, Datum und offenen Punkten im Blick statt versteckt. Das ist keine Einstellung, das ist der Ablauf.
Der Katalog folgt der Rechtslage.
Jeder Eintrag trägt den Rechtsstand, unter dem Sie ihn übernommen haben. Ändert sich der Katalog, bekommen Sie einen Hinweis - und entscheiden selbst. Unter Ihnen wird nichts umgeschrieben.
Arbeiten Sie im Auftrag? Dann auch das.
Wer personenbezogene Daten für Kunden verarbeitet, führt nach Art. 30 Abs. 2 andere Angaben, je Auftraggeber. Dafür gibt es einen eigenen Bereich - mit denselben Verbindungen ins übrige ISMS.
- Anwendungen38 von 446
- Abteilungen11 von 121
- Auftragsverarbeiter17 von 214
- Anforderungen26 entschieden3 offen
Kein Vollständigkeits-Häkchen. Nur der ehrliche Stand.
In beiden Lizenzplänen enthalten.
Compliance ist das Ergebnis, nicht die Übung.
Aus einer Datei wird ein Dokument. Mit Unterschrift und Datum.
ISO 27001 verlangt in A.5.31 ein Verzeichnis der gesetzlichen, regulatorischen, vertraglichen und sonstigen Anforderungen. Meist liegt dieses Rechtskataster als Excel- oder Word-Datei auf einem Laufwerk. Im Audit wird gefragt, wann es zuletzt geprüft wurde und wer es freigegeben hat.
- DSGVOAnwendbar12.03.2027
- NIS2-UmsetzungAnwendbar01.10.2026
- Aufbewahrung HGB / AOAnwendbar30.06.2027
- TDDDGVorschlagoffen
- Kryptografie- und AusfuhrrechtNicht anwendbarmit Begründung
Kein Vollständigkeits-Häkchen. Die elf Vorschläge sind ein Startpunkt.
In beiden Lizenzplänen enthalten.
Elf Vorschläge zum Start.
Je einer pro Regelwerk: DSGVO, BDSG, NIS2-Umsetzung, TDDDG, Geschäftsgeheimnisgesetz, Aufbewahrungsfristen aus HGB und AO, Urheberrecht und Softwarelizenzen, Kryptografie- und Ausfuhrbeschränkungen, dazu Platzhalter für Kundenverträge und Konzernvorgaben. Das ist ein Startpunkt, keine abschließende Liste.
Vorschlag, keine Feststellung.
Jeder Eintrag kommt als Vorschlag in Ihr Verzeichnis. Es behauptet nichts, was Sie nicht entschieden haben.
Sie entscheiden je Regelwerk.
Anwendbar, nicht anwendbar oder verwerfen. Ein „nicht anwendbar“ ohne schriftliche Begründung wird abgelehnt.
Verknüpft mit Controls und Richtlinien.
Jede Anforderung zeigt auf die ISO-Controls und die ISMS-Richtlinien, die sie erfüllen. Kein zweites Register neben dem ISMS.
Je Eintrag das, wonach gefragt wird.
Erfüllungsstatus, wo der Nachweis liegt, Folge einer Verletzung, wer die Vorschrift auf Änderungen beobachtet, Prüfintervall. Die nächste Prüfung wird aus Bewertungsdatum und Intervall berechnet.
Freigabe mit Version und Datum.
Der CISO gibt frei, mit Versionsnummer, Datum, Name und Rolle. Die Historie ist unveränderlich. Offene Punkte werden in dem Wortlaut mitgeschrieben, den der Unterzeichnende gesehen hat.
Bericht, den Sie ausdrucken können.
Das Verzeichnis wird zu einem Dokument, mit eigenem Abschnitt für die ausgeschlossenen Anforderungen samt Begründung.
KI-Vorschläge, optional.
Für drei Textfelder gibt es Formulierungsvorschläge aus den verknüpften Controls. Sie sind immer bearbeitbar, und nichts wird automatisch übernommen.
RiskCircle beobachtet keine Gesetzesänderungen und leistet keine Rechtsberatung. Es hält fest, wer beobachtet, was entschieden wurde und wann erneut geprüft wird.
Es zeigt, was offen ist, statt es zu verbergen.
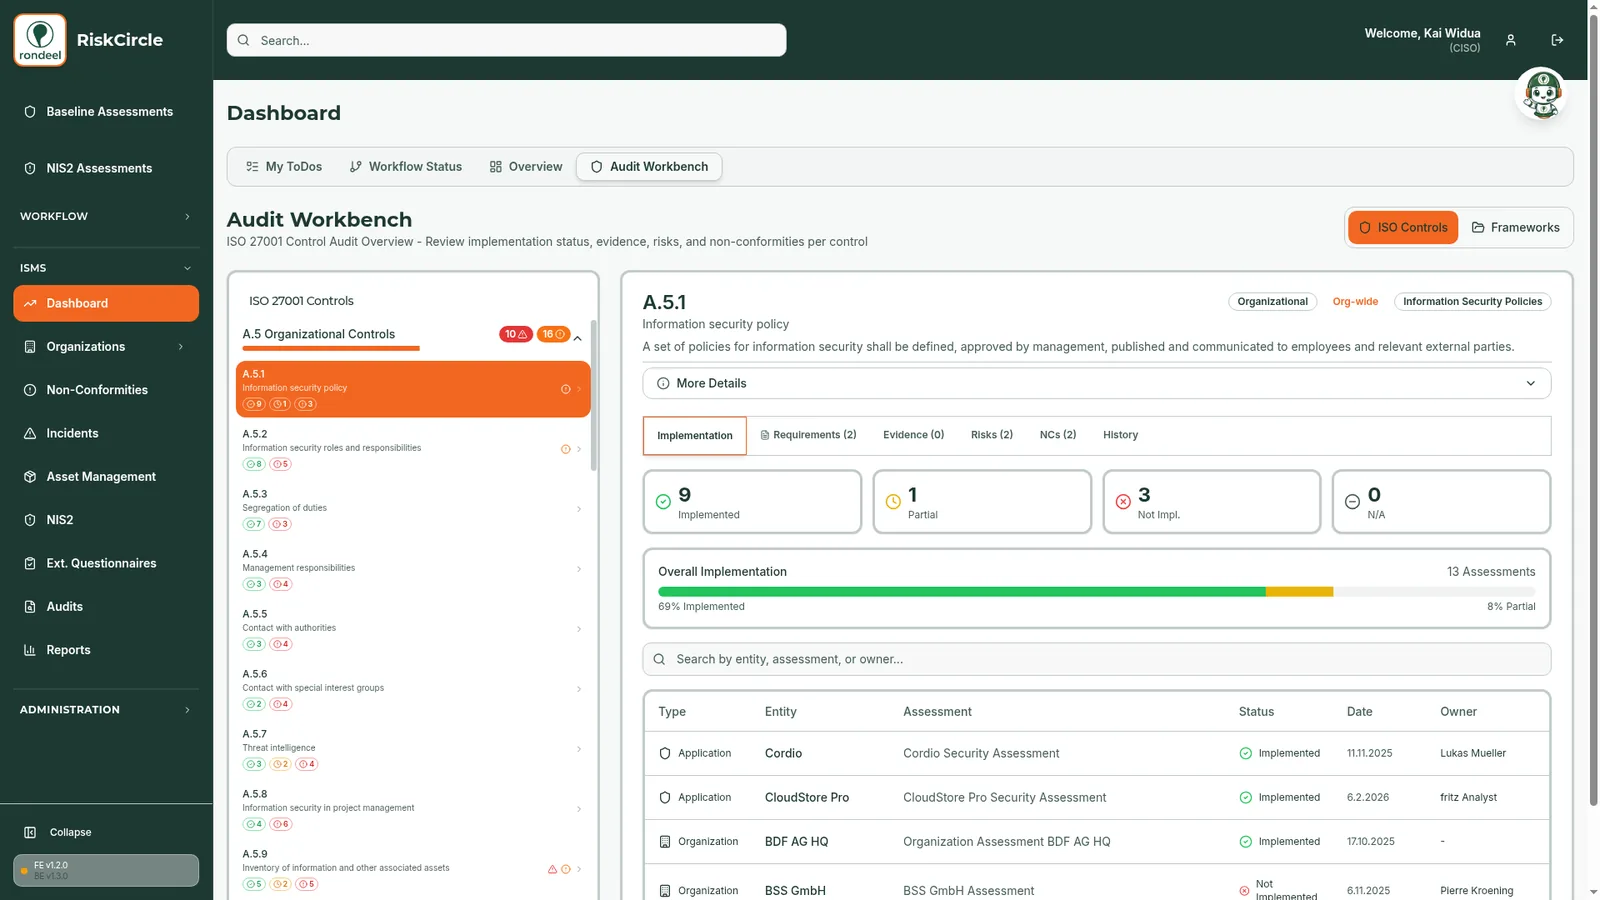
Audits werden zum Nebenprodukt.
Eine Ansicht. Alle ISO 27001 Controls. Implementierungsstatus, Evidenz, gemappte Anforderungen aus NIS2, DORA, EU AI Act, TISAX, CIS - sowie offene Risiken und Non-Conformities pro Control.
- Read-Only-Zugang für Auditoren
- Live-Evidenz statt Audit-Ordner
- Findings landen direkt im Treatment-Plan
Gemessen. Nicht geraten.
Grün. ISMS ist operativ.
Ein Rückgrat. Viele Frameworks.
ISO 27001:2022 ist der Kern. NIS2, DORA, EU AI Act, TISAX, CIS v8.1 und interne Policies mappen automatisch. Jede Anforderung wird auf konkrete Controls und Evidenz zurückgeführt.
Einmal bereitgestellte Nachweise erfüllen alle Frameworks.
Souverän. In Deutschland gehostet.
RiskCircle läuft auf der German Sovereign Cloud von StackIT - der Cloud-Sparte der Schwarz Group. Ihre Daten bleiben in Deutschland.
 Powered by
German Sovereign Cloud
Starten Sie Ihren ISMS-Lebenszyklus.
Vom ersten Business-Demand bis zur Management Entscheidung - in einer souveränen Plattform.