ISMS SIMPLIFIED. NIS2 SICHER. FÜR DEN MITTELSTAND.
Wirksames ISMS statt Papier-Compliance. Sicherheit, die nicht gepflegt, sondern gelebt wird - Compliance entsteht als natürliches Resultat.
 Audit-ready
NIS2 betrifft Ihr Unternehmen? Machen Sie daraus einen Vorteil.
Viele Geschäftsführer befürchten bei NIS2 vor allem Aufwand und Kosten für Dokumente, die nur Prüfer lesen. Es geht auch anders. Bauen Sie eine Struktur auf, die zuerst Ihnen nützt: Sie wissen, wo Ihre Risiken liegen, wer wofür zuständig ist und was im Ernstfall passiert. Die Nachweise für Auditoren und Behörden entstehen dabei nebenbei.
RiskCircle setzt auf Pragmatismus: Sie arbeiten mit Ihren echten Anwendungen und Lieferanten, mit klaren Schritten und ohne monatelanges Projekt.
Was ist ein ISMS?
ISMS steht für Informationssicherheits-Managementsystem. Gemeint ist die Art, wie ein Unternehmen seine Informationssicherheit dauerhaft steuert: wer wofür verantwortlich ist, welche Risiken bestehen, welche Maßnahmen gelten und ob sie wirken.
- 1
Festlegen
Die Geschäftsleitung bestimmt, was geschützt werden muss, und wer wofür verantwortlich ist.
- 2
Bewerten
Risiken für Anwendungen, Daten und Lieferanten werden erfasst und bewertet.
- 3
Umsetzen
Passende Maßnahmen werden eingeführt und mit Nachweisen belegt.
- 4
Prüfen und verbessern
In festen Abständen wird geprüft, ob die Maßnahmen wirken. Was nicht wirkt, wird angepasst.
ISO/IEC 27001 ist der internationale Standard für ein ISMS. RiskCircle ist die Software, mit der Sie diesen Kreislauf im Alltag führen.
Warum jetzt.
NIS2
In Deutschland seit Dezember 2025 Gesetz. Die Geschäftsleitung muss die Maßnahmen billigen und überwachen, und sie haftet persönlich.
Supply Chain & Partner
Kunden und Auditoren verlangen Nachweise, auch über die Risiken bei Ihren Lieferanten.
Excel reicht nicht
Eine Excel-Liste zeigt nicht, welche Maßnahme fällig ist, wer sie verantwortet und ob es einen Nachweis gibt.
NIS2 sagt, was zu tun ist. ISO 27001 zeigt, wie man es organisiert.
NIS2 gilt in Deutschland für zehntausende Unternehmen unmittelbar. Viele weitere trifft es über ihre Kunden: Wer selbst unter NIS2 fällt, muss die Sicherheit seiner Lieferanten prüfen und verlangt von ihnen Nachweise.
Das Gesetz legt fest, was erreicht werden muss. Risiken steuern, Vorfälle fristgerecht melden, Lieferanten prüfen, und die Geschäftsleitung trägt die Verantwortung dafür. Wie man das dauerhaft organisiert, beschreibt seit Jahren der internationale Standard ISO/IEC 27001. Wer seine Informationssicherheit danach aufbaut, hat das Fundament für die NIS2-Pflichten gelegt.
RiskCircle setzt das pragmatisch um. Sie arbeiten mit Ihren echten Anwendungen, Lieferanten und Risiken, und das ISMS bringt Ihnen im Betrieb etwas, lange bevor ein Auditor danach fragt.
Zertifizierung ohne eigenes Projekt
Entscheiden Sie sich später für eine Zertifizierung nach ISO 27001, liegt das meiste schon vor: Anwendbarkeitserklärung, Risiken, Maßnahmen und Nachweise. Die Zertifizierung wird zum Nebeneffekt.
Audits ohne Ordnersuche
Der Auditor bekommt einen Lesezugang und sieht je Maßnahme den Stand, den Nachweis und die offenen Punkte. Sie gehen mit ihm durch, was ohnehin gepflegt ist, statt Unterlagen zusammenzusuchen.
Ein Nachweis, den Partner verstehen
Kunden und Partner fragen nach Ihrer Sicherheit. Mit einem ISMS nach ISO 27001 antworten Sie in einer Struktur, die jeder Prüfer kennt, und nicht mit einem Stapel Einzeldokumente.
Was NIS2 von der Geschäftsleitung verlangt, und wo es in RiskCircle steht
- §§ 28, 33 BSIGBetroffenheit klären und beim BSI registrierenBetroffenheitsprüfung entlang des Entscheidungsbaums des BSI. Registrierungsstatus und Aktenzeichen je Organisation.
- § 30 BSIGRisikomanagementmaßnahmen umsetzenRisikoregister, ISO 27001 Anhang A mit Anwendbarkeitserklärung, Nachweise je Maßnahme.
- § 32 BSIGErhebliche Vorfälle nach 24 Stunden, 72 Stunden und einem Monat meldenVorfallregister mit Fristen ab Kenntnis. Erinnerungen 48, 24 und 6 Stunden vor Ablauf.
- § 30 BSIGSicherheit in der LieferketteLieferantenbewertung über Zertifikate oder Nachweise. Lieferanten antworten im eigenen Portal.
- § 38 BSIGMaßnahmen billigen und ihre Umsetzung überwachenRisikoakzeptanz mit dokumentierter Freigabe, niemand gibt die eigene Arbeit frei. Health Score und Management-Bericht.
Wirksames ISMS im Betrieb
Informationssicherheit ist kein Projekt - sondern ein kontinuierliches Programm. RiskCircle macht es operativ.
Audit-Readiness ist ein Nebenprodukt pragmatischer Prozesse.
Integriert
Ein Ablauf von der Anfrage bis zur Risikoentscheidung.
Wirksam
Controls hängen an den Anwendungen und Prozessen, die sie schützen.
Lebendig
Kontinuierliches Monitoring statt Jahres-Audits.
Messbar
Reifegrad und Erfüllungsgrad werden laufend berechnet.
RiskCircle ist Ihr ISMS-Betriebssystem.
RiskCircle begleitet eine Anwendung von der ersten Anfrage aus dem Fachbereich bis zur Entscheidung der Geschäftsleitung. Die KI macht Vorschläge, entscheiden tun Sie. Jede Kundeninstanz läuft einzeln bei STACKIT in Deutschland.
- Pragmatisch: Aufgaben, Fristen und Nachweise an einem Ort
- Eigene Instanz je Kunde, betrieben in Deutschland
- ISO 27001 als Kern, NIS2, TISAX und weitere darauf abgebildet
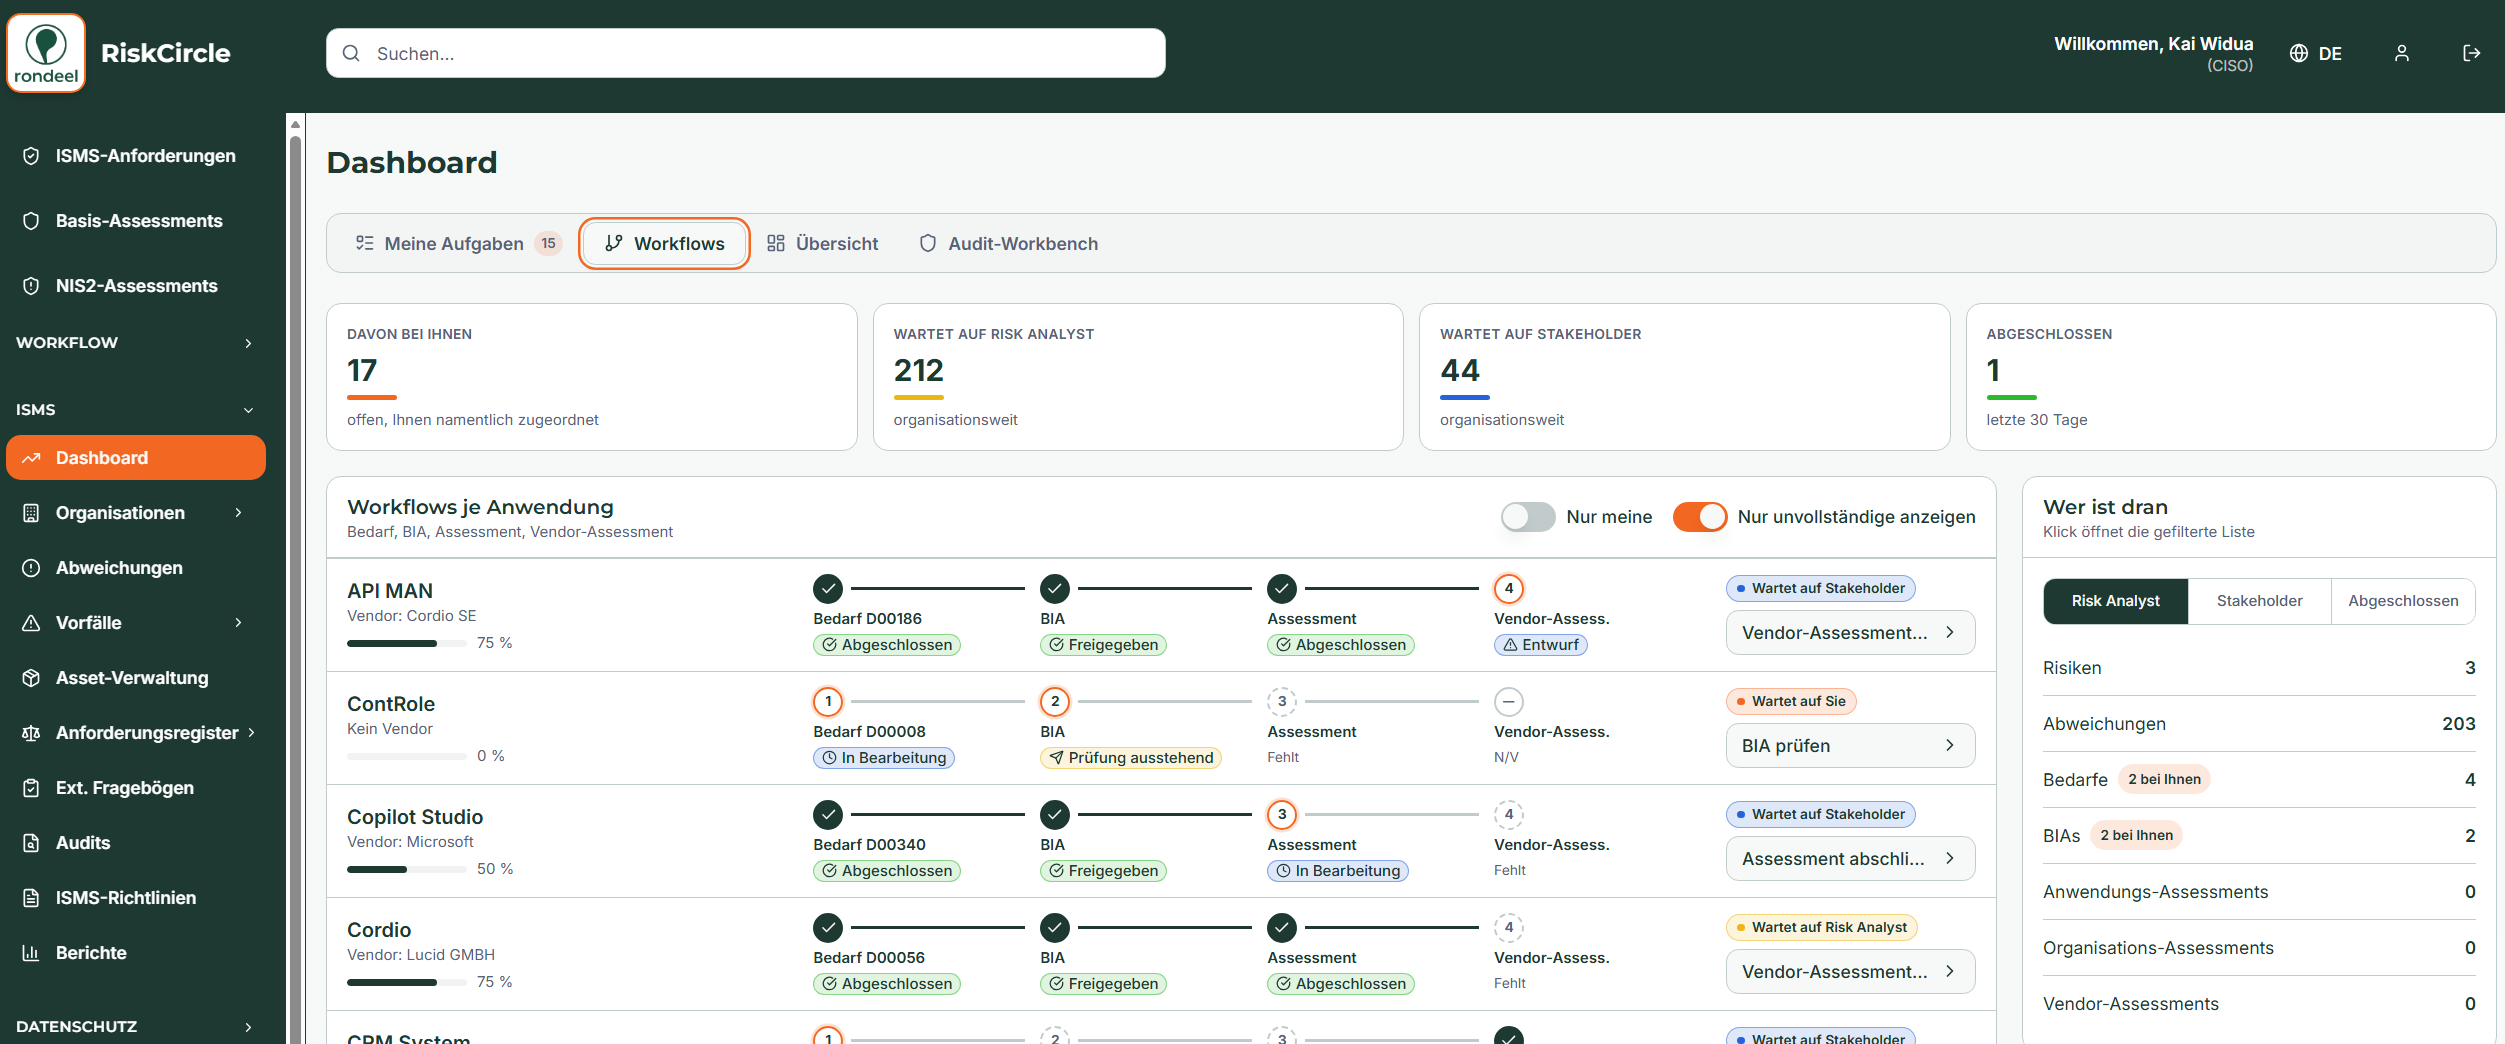
Von der Anfrage bis zur Risikoentscheidung in einem Ablauf
Alle Schritte erledigen Sie in RiskCircle, ohne Excel-Ablage dazwischen.
Was läuft, was wartet, was fertig ist
Der aktuelle Stand aller Anfragen, BIAs, Assessments und Lieferantenbewertungen auf einer Seite.
Wo KI Ihnen Arbeit abnimmt
Drei Aufgaben, bei denen die KI die Vorarbeit macht und Sie prüfen.
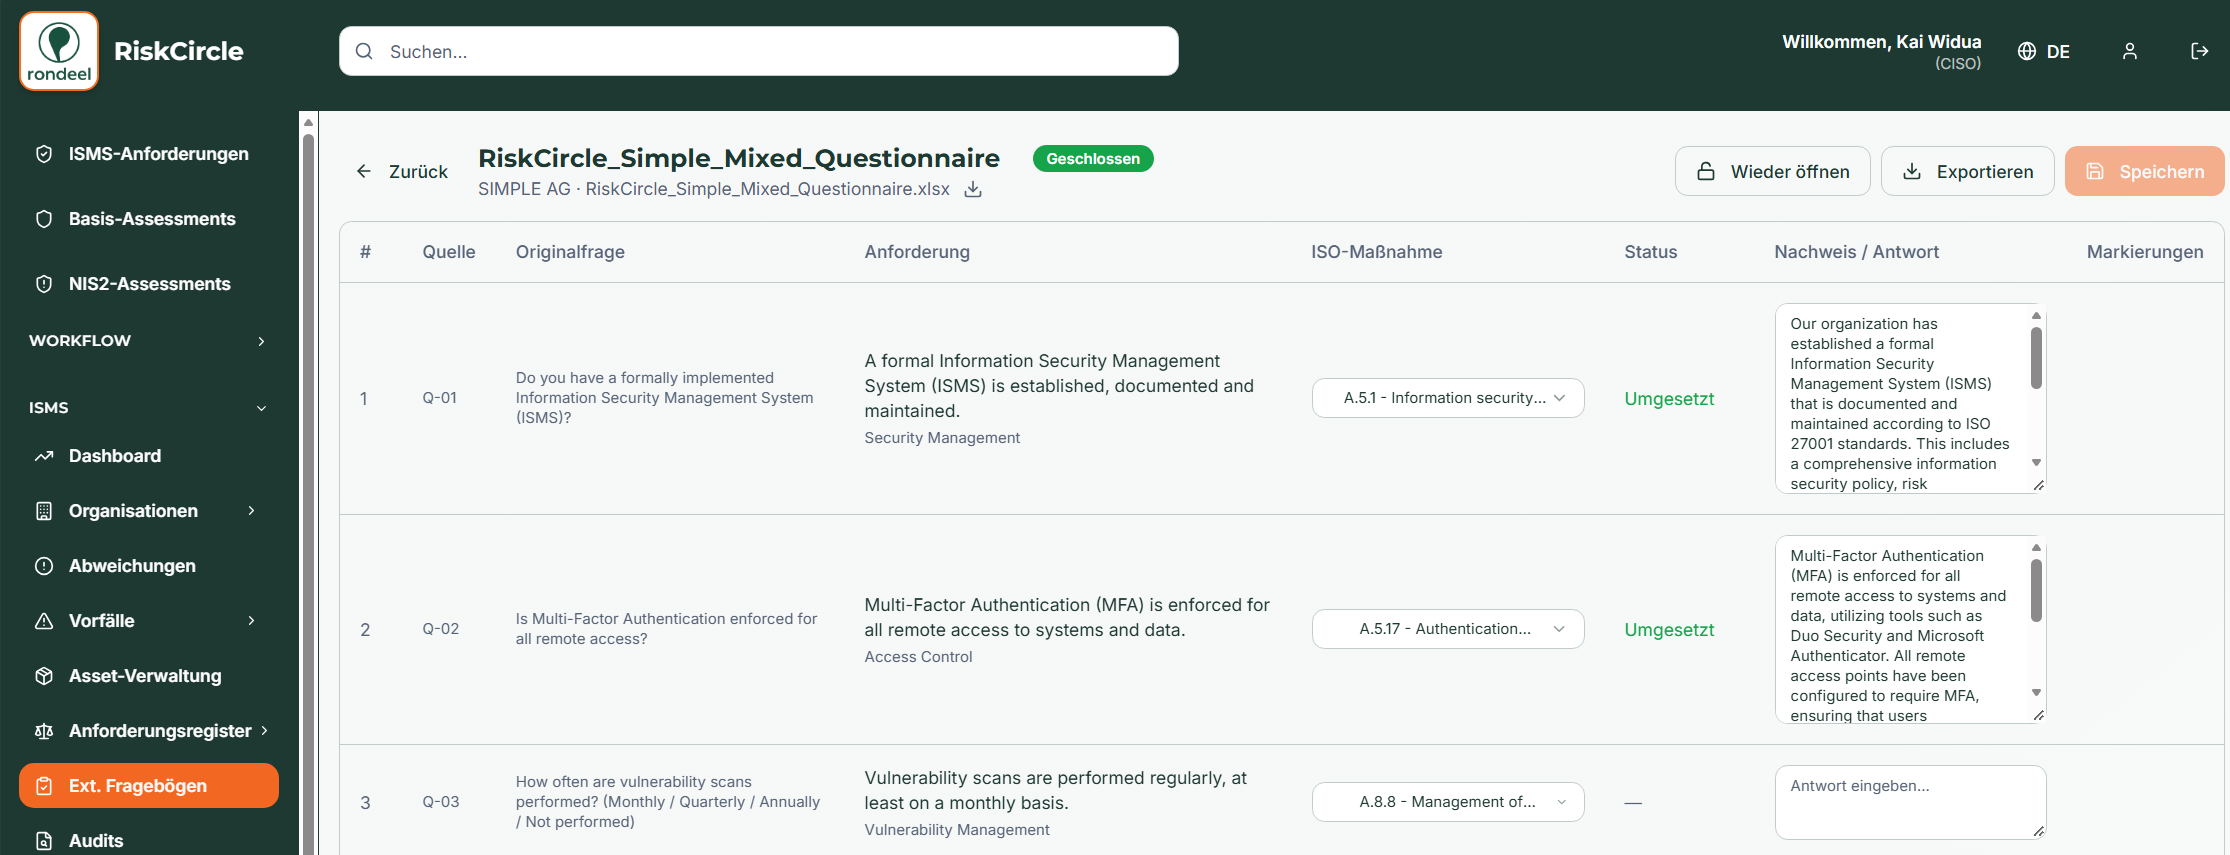
Auto-Questionnaires
Sie laden einen Fragebogen als Excel oder PDF hoch. Die KI ordnet jede Frage den ISO-27001-Controls zu, die bei Ihnen anwendbar sind, und schlägt eine Antwort aus Ihren Nachweisen vor.
A.8.9KonfigurationsmanagementhochNCStandardkonto auf dem Testsystem noch aktiv
A.8.5Sichere AuthentisierungmittelNCKennwortregel ohne Mindestlänge
Auto-Audit-Processing
Die KI liest externe Pentest- und Auditberichte und legt daraus Feststellungen, Abweichungen und Maßnahmen an. Das Abtippen entfällt.
A.5.15ZugangssteuerunghochKI„Zugriff erhält nur, wer ihn für seine Aufgabe braucht.“
A.5.18ZugangsrechtehochKI„Berechtigungen werden halbjährlich vom Verantwortlichen überprüft.“
Policy-Mapping
Richtlinien als PDF oder Word hochladen. Die KI ordnet sie den ISO 27001 Controls zu und belegt jede Zuordnung mit einem wörtlichen Zitat aus Ihrem Dokument. Steht das Zitat so nicht im Text, wird die Zuordnung verworfen.
Sicherheitsfragebögen mit Antwortvorschlägen aus Ihrem ISMS
Sie laden den Fragebogen als Excel oder PDF hoch und bekommen je Frage die passenden ISO-27001-Controls und einen Antwortvorschlag. Berücksichtigt werden nur Controls, die bei Ihnen anwendbar sind.
- 1UploadKunden- oder Lieferantenfragebogen hochladen.
- 2MappingDie KI ordnet jede Frage einem ISO-27001-Control zu.
- 3ReviewAntworten prüfen, freigeben, exportieren.
Gemappte Controls
A.5.1Informationssicherheits-PoliciesMappedA.5.15ZugriffskontrolleAuto-AntwortA.5.23Informationssicherheit in Cloud-DienstenMappedA.6.3Awareness, Education & TrainingAuto-AntwortA.8.2Privilegierte ZugriffsrechteReview nötigA.8.7Schutz vor MalwareMappedA.8.16Monitoring von AktivitätenMappedA.8.24Einsatz von KryptografieReview nötig
Sicherheit, die Kunden und Partner selbst nachsehen können.
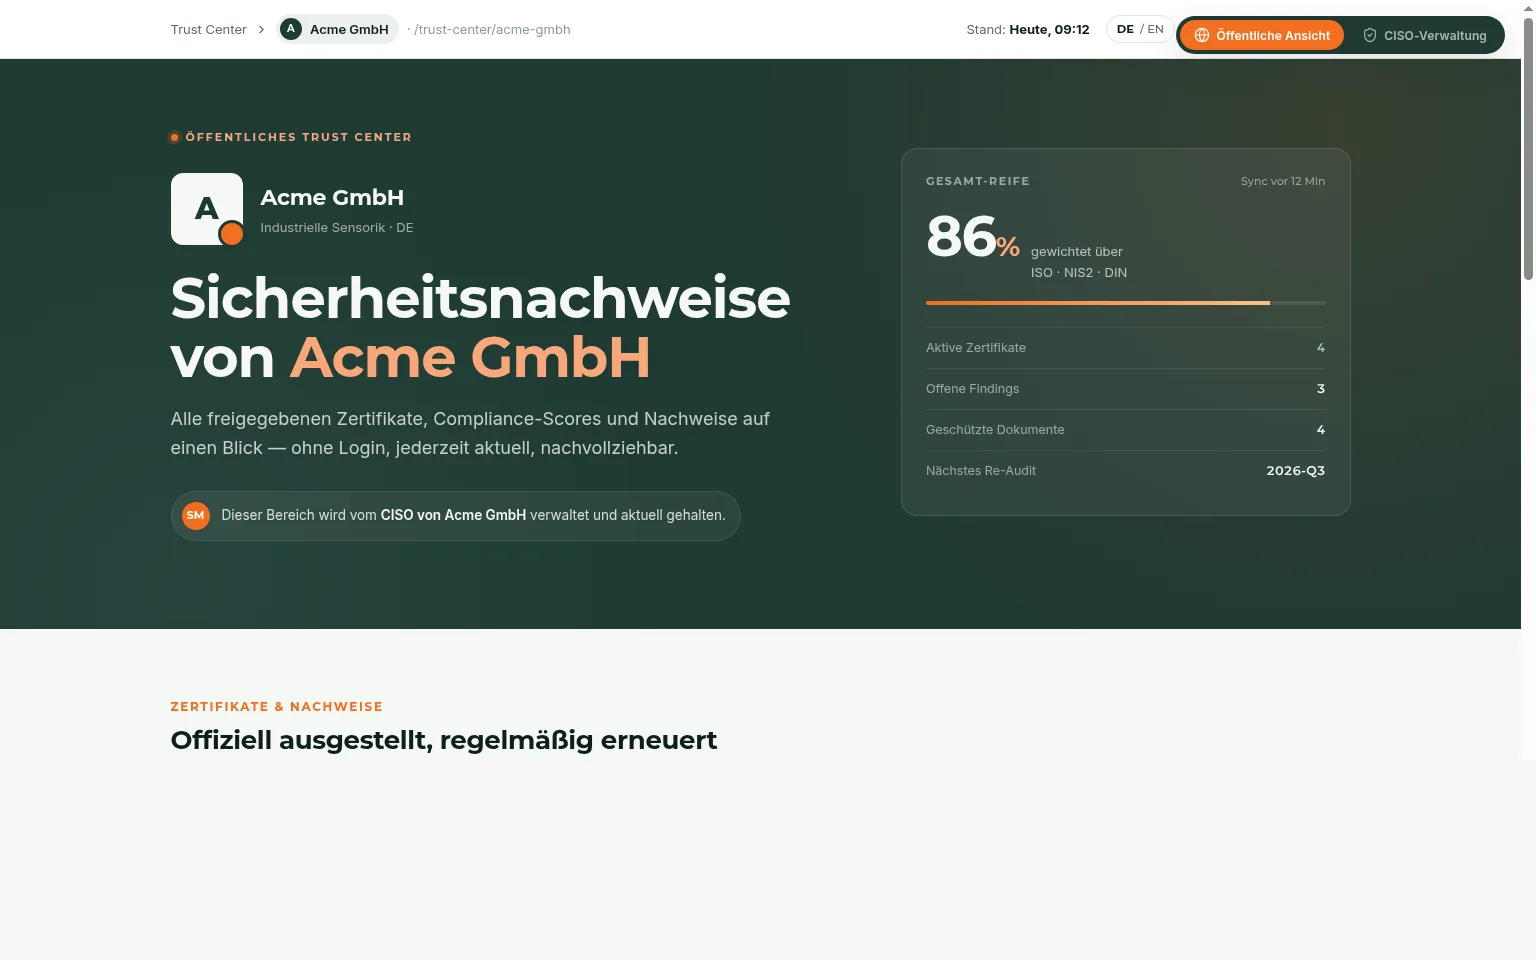
Trust Center
Eine öffentliche Seite für Kunden, Partner und Auditoren. Dort stehen Ihre Zertifikate, Kennzahlen aus dem laufenden ISMS und Dokumente wie Richtlinien oder Pentest-Berichte. Sensible Unterlagen gibt es erst nach einer NDA-Freigabe.
- Veröffentlicht wird nur, was der CISO einzeln freigibt
- Kennzahlen werden aus dem ISMS berechnet, nicht von Hand eingetragen
- Anfragen nach Dokumenten laufen über einen NDA-Ablauf
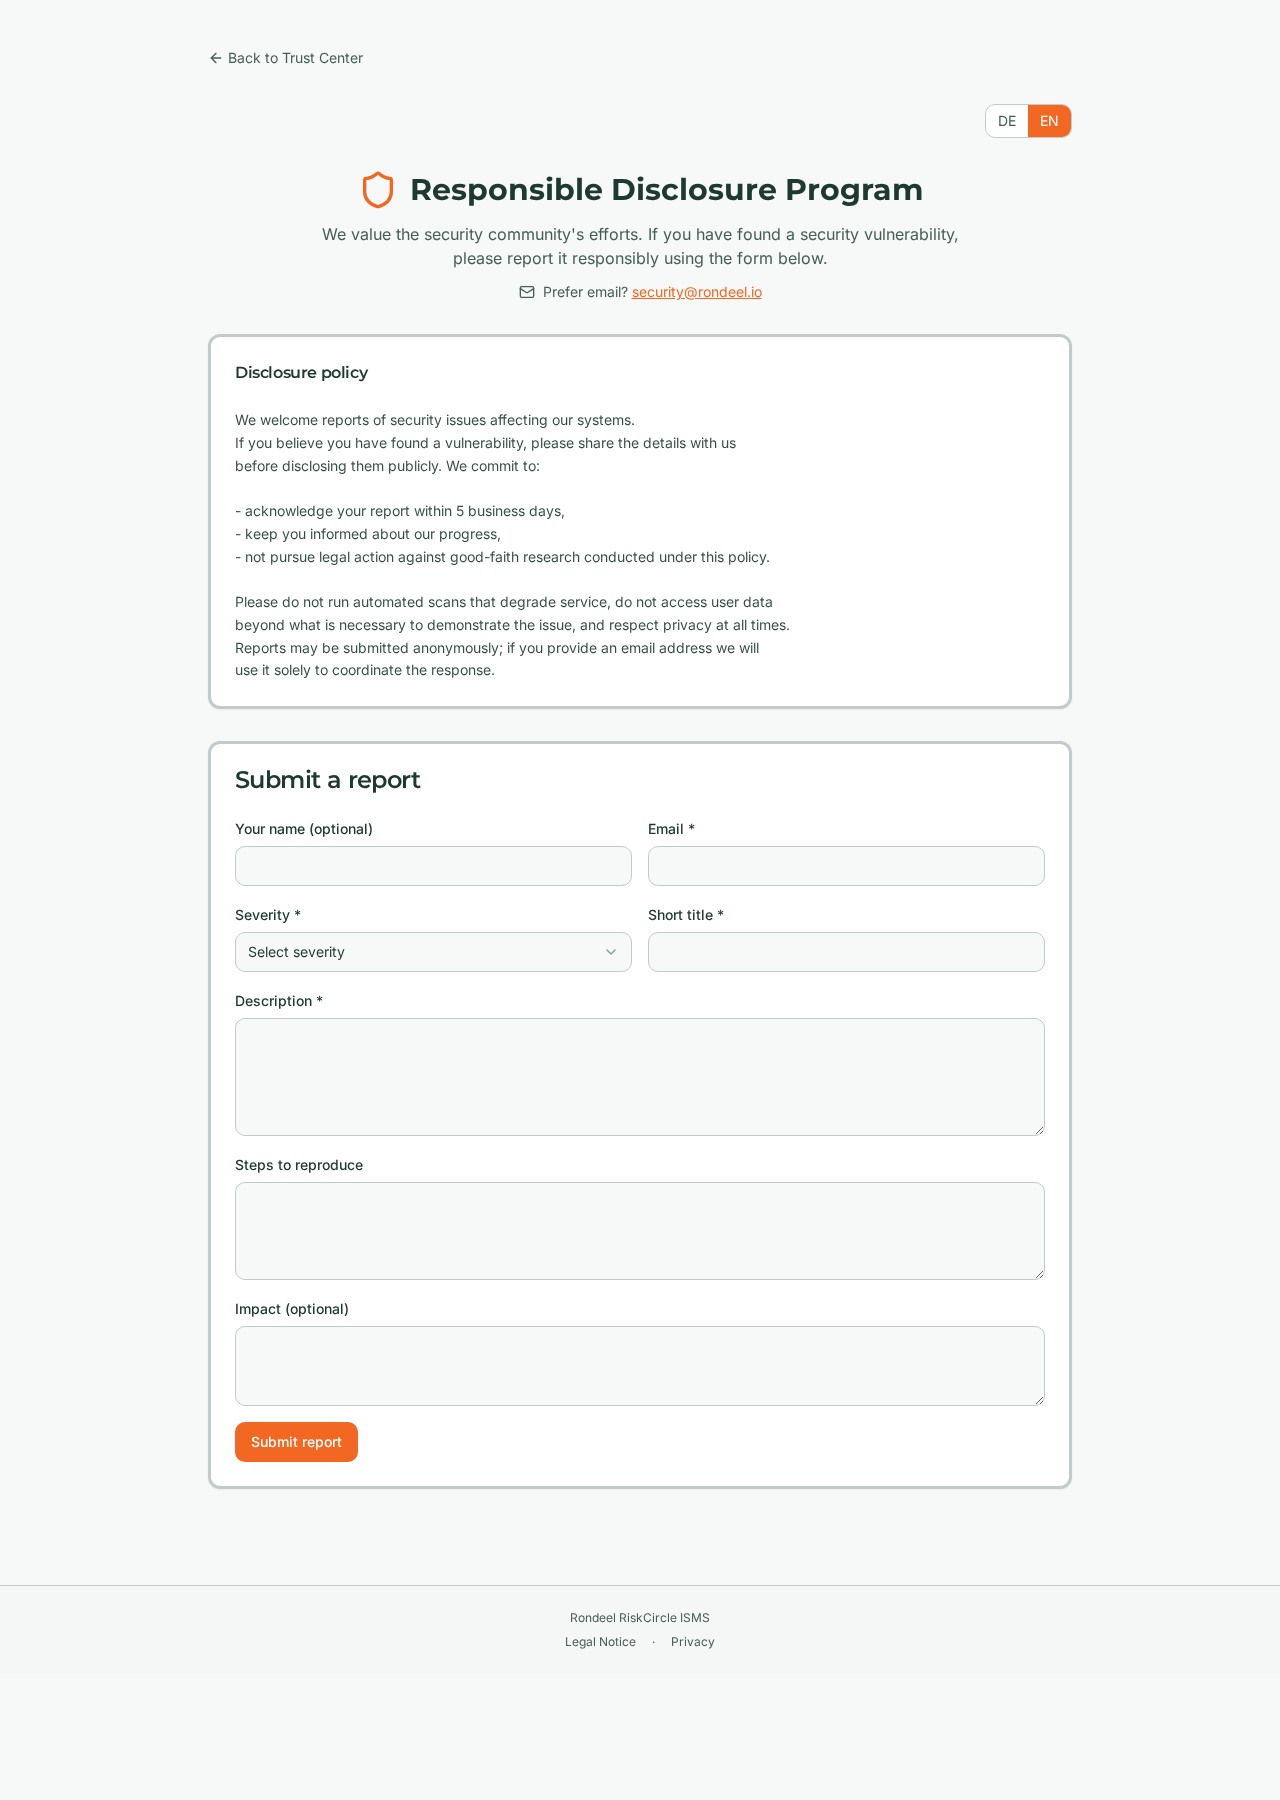
Responsible-Disclosure-Programm
Wer eine Sicherheitslücke bei Ihnen findet, braucht einen Weg, sie zu melden, ohne sie zu veröffentlichen. RiskCircle stellt die öffentliche Meldeseite und die Datei security.txt nach RFC 9116 bereit.
- Meldungen kommen in einen eigenen Eingang und werden geprüft
- Aus einer Meldung wird ein Vorfall, ein Risiko oder eine Abweichung
- Die Kette vom Hinweis bis zur Behebung bleibt nachweisbar
So sieht unser eigenes Trust Center aus
Trust Center und Responsible-Disclosure-Programm sind im Enterprise-Plan enthalten.
Die Meldeseite stammt aus unserer eigenen RiskCircle-Instanz.
Zwei Verzeichnisse, die meist in Excel liegen. In RiskCircle hängen sie an Ihrem ISMS.
Beide sind in beiden Lizenzplänen enthalten.
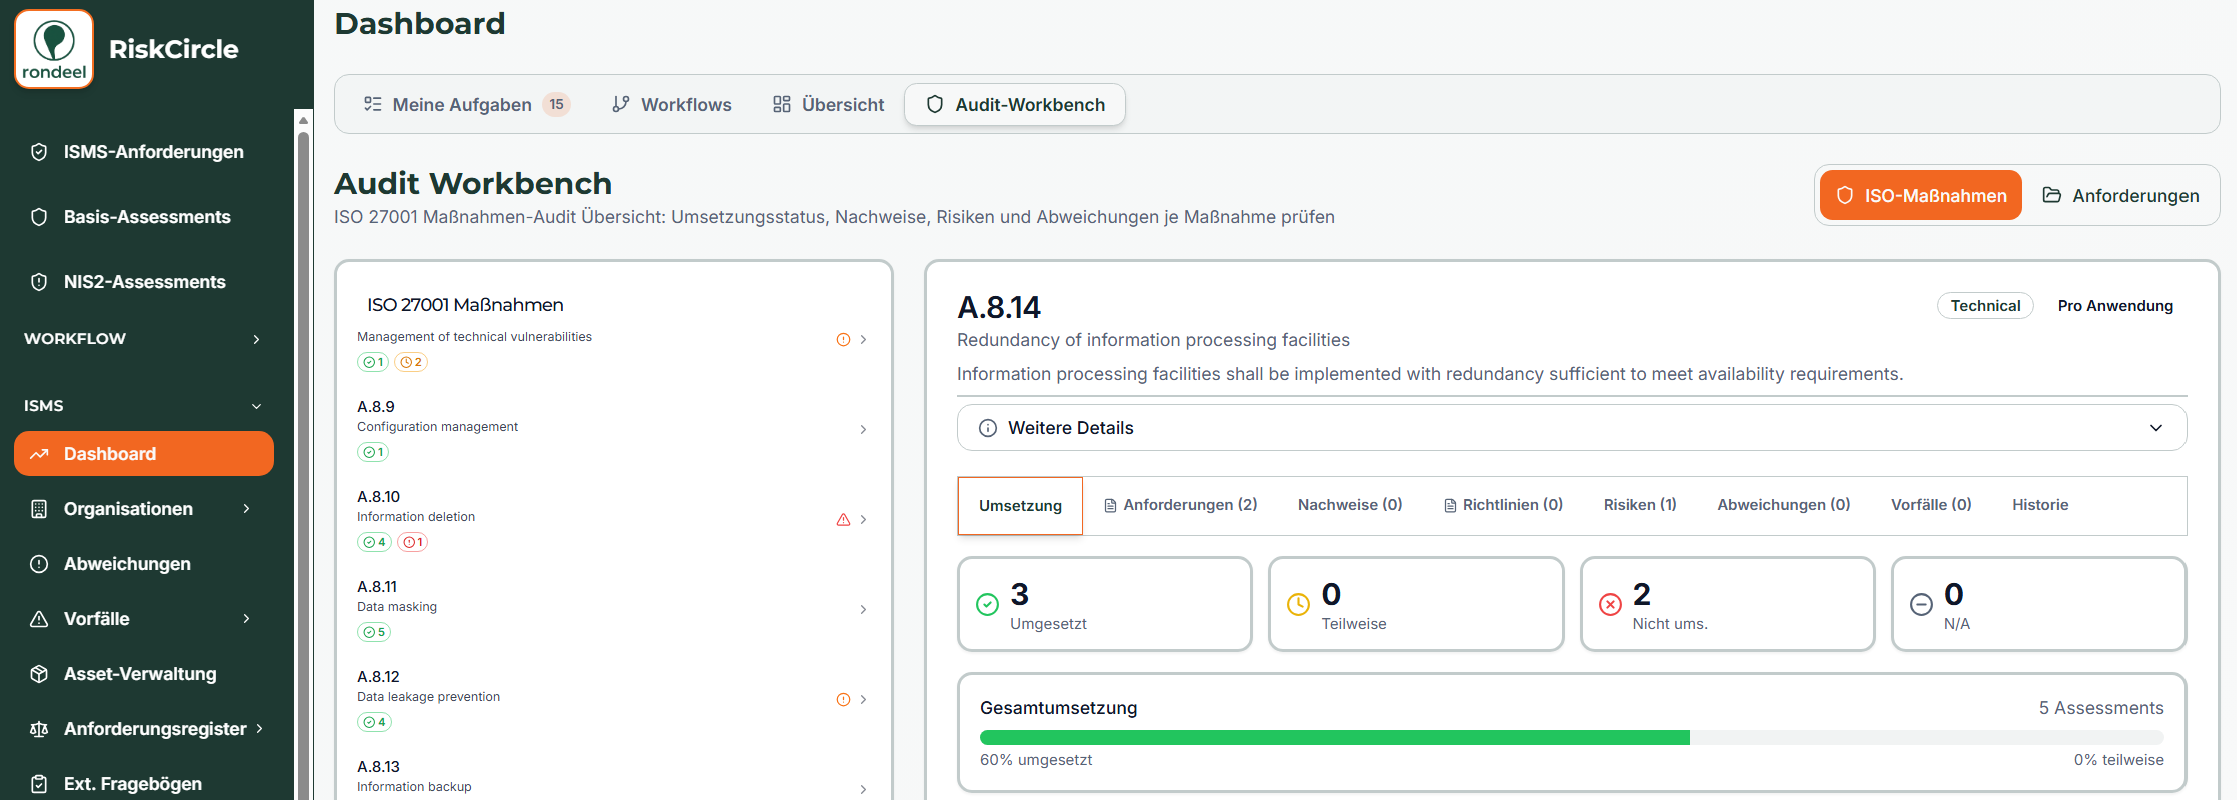
Auditfähige Berichte erzeugt RiskCircle automatisch
Eine Ansicht mit allen ISO-27001-Controls. Zu jedem Control sehen Sie den Umsetzungsstand, die Nachweise, die zugeordneten Anforderungen aus NIS2, EU AI Act, TISAX und CIS sowie offene Risiken und Abweichungen.
- Lesezugang für Auditoren
- Nachweise direkt am Control statt im Audit-Ordner
- Feststellungen werden direkt zu Maßnahmen
- Anwendbarkeitserklärung, Risikobericht, Verarbeitungsverzeichnis und Rechtskataster als PDF, erzeugt aus Ihren laufenden Daten
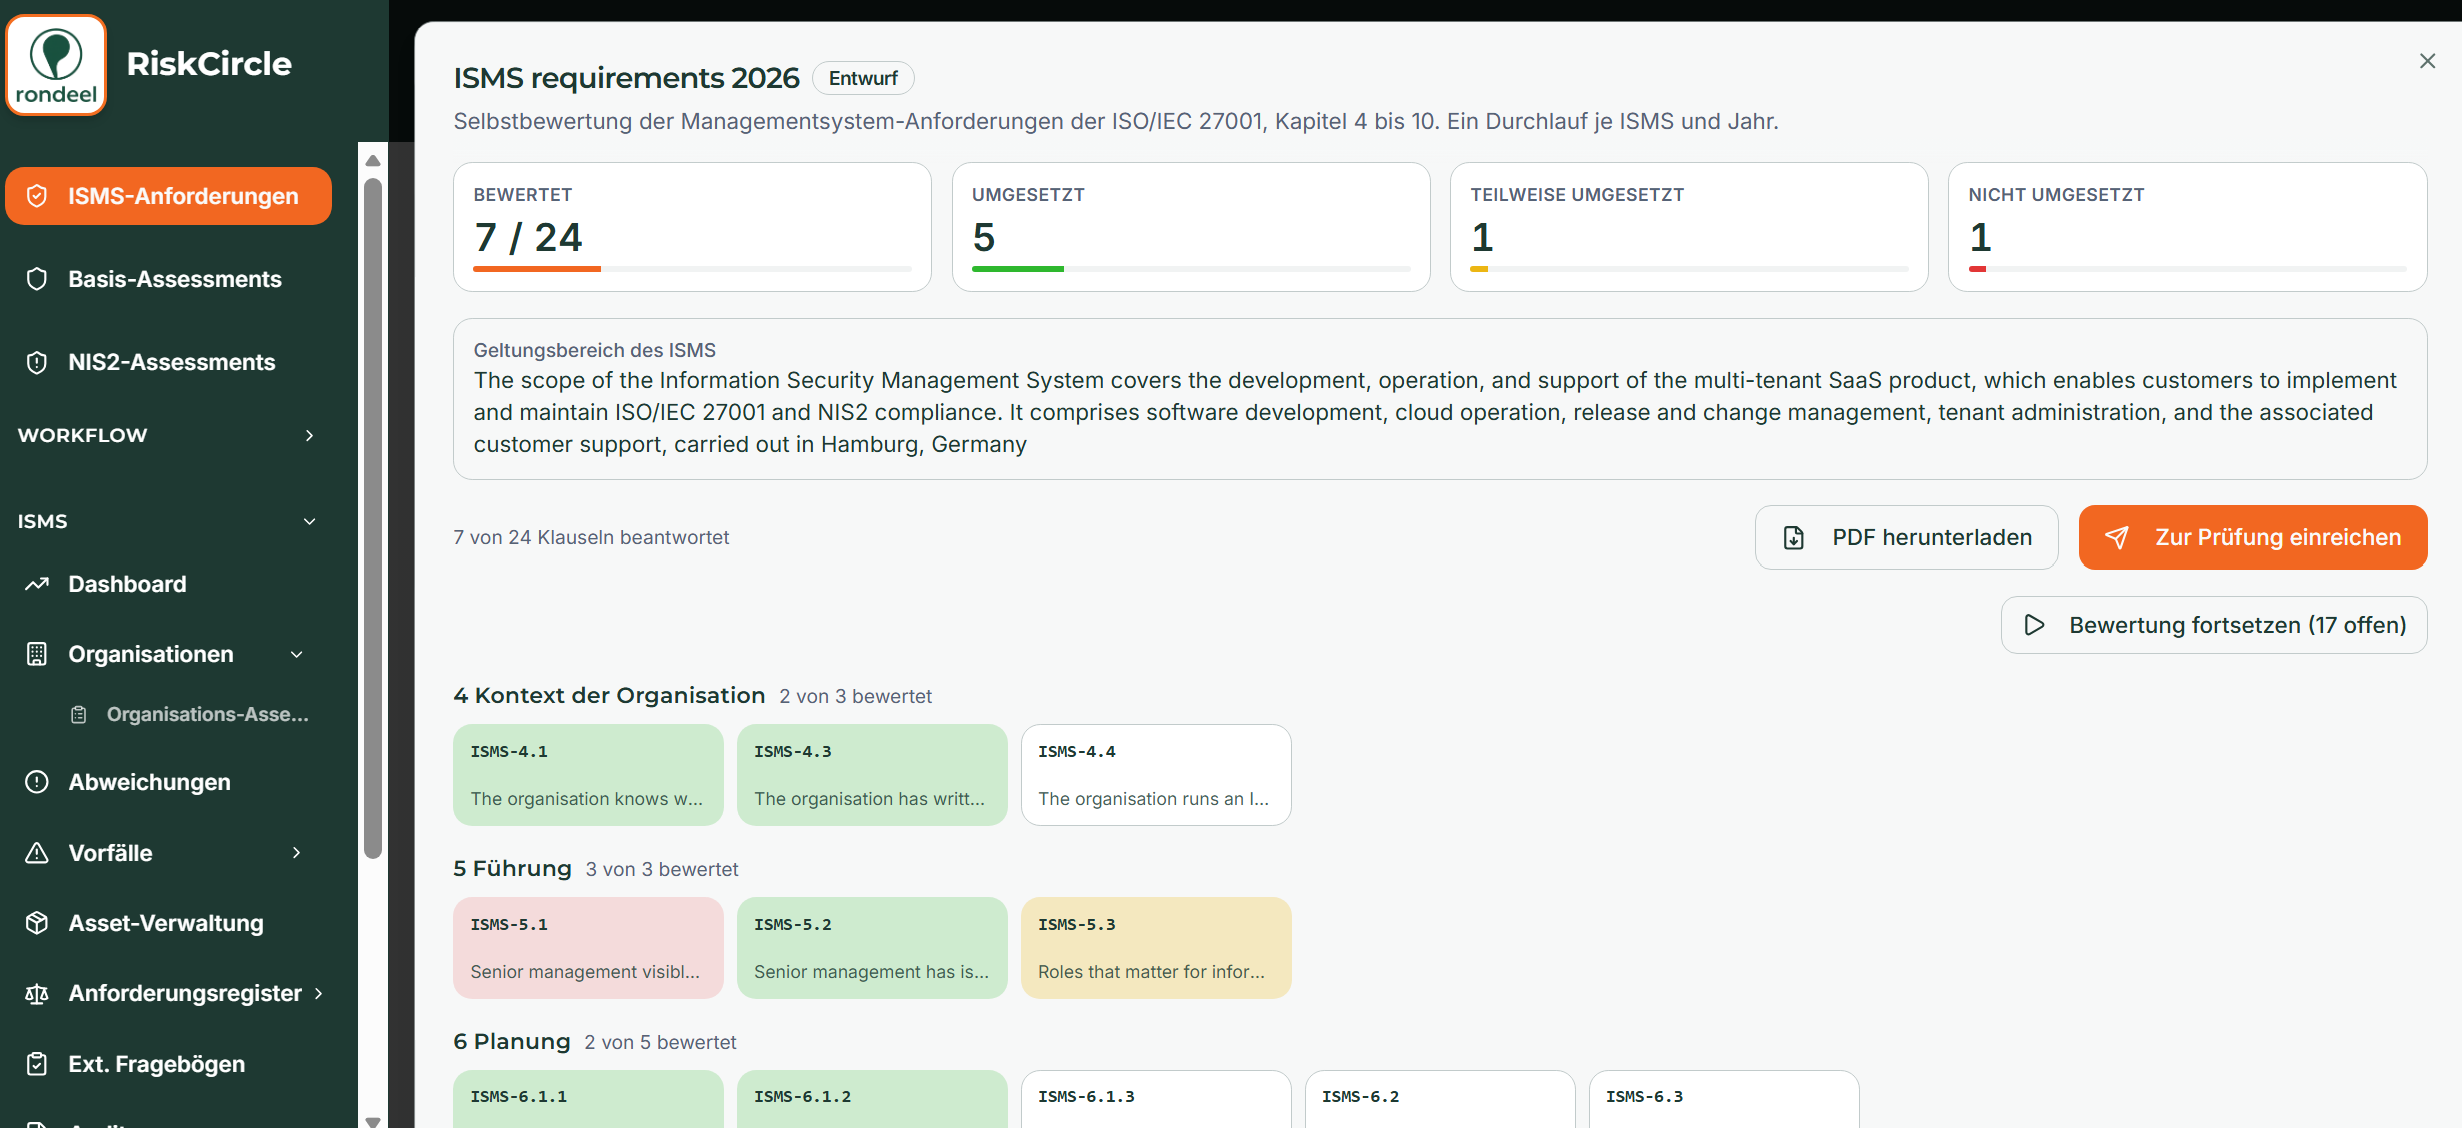
- Neu: ISO 27001 Kapitel 4 bis 10 als jährliche Selbstbewertung, mit Freigabe und PDF-Bericht
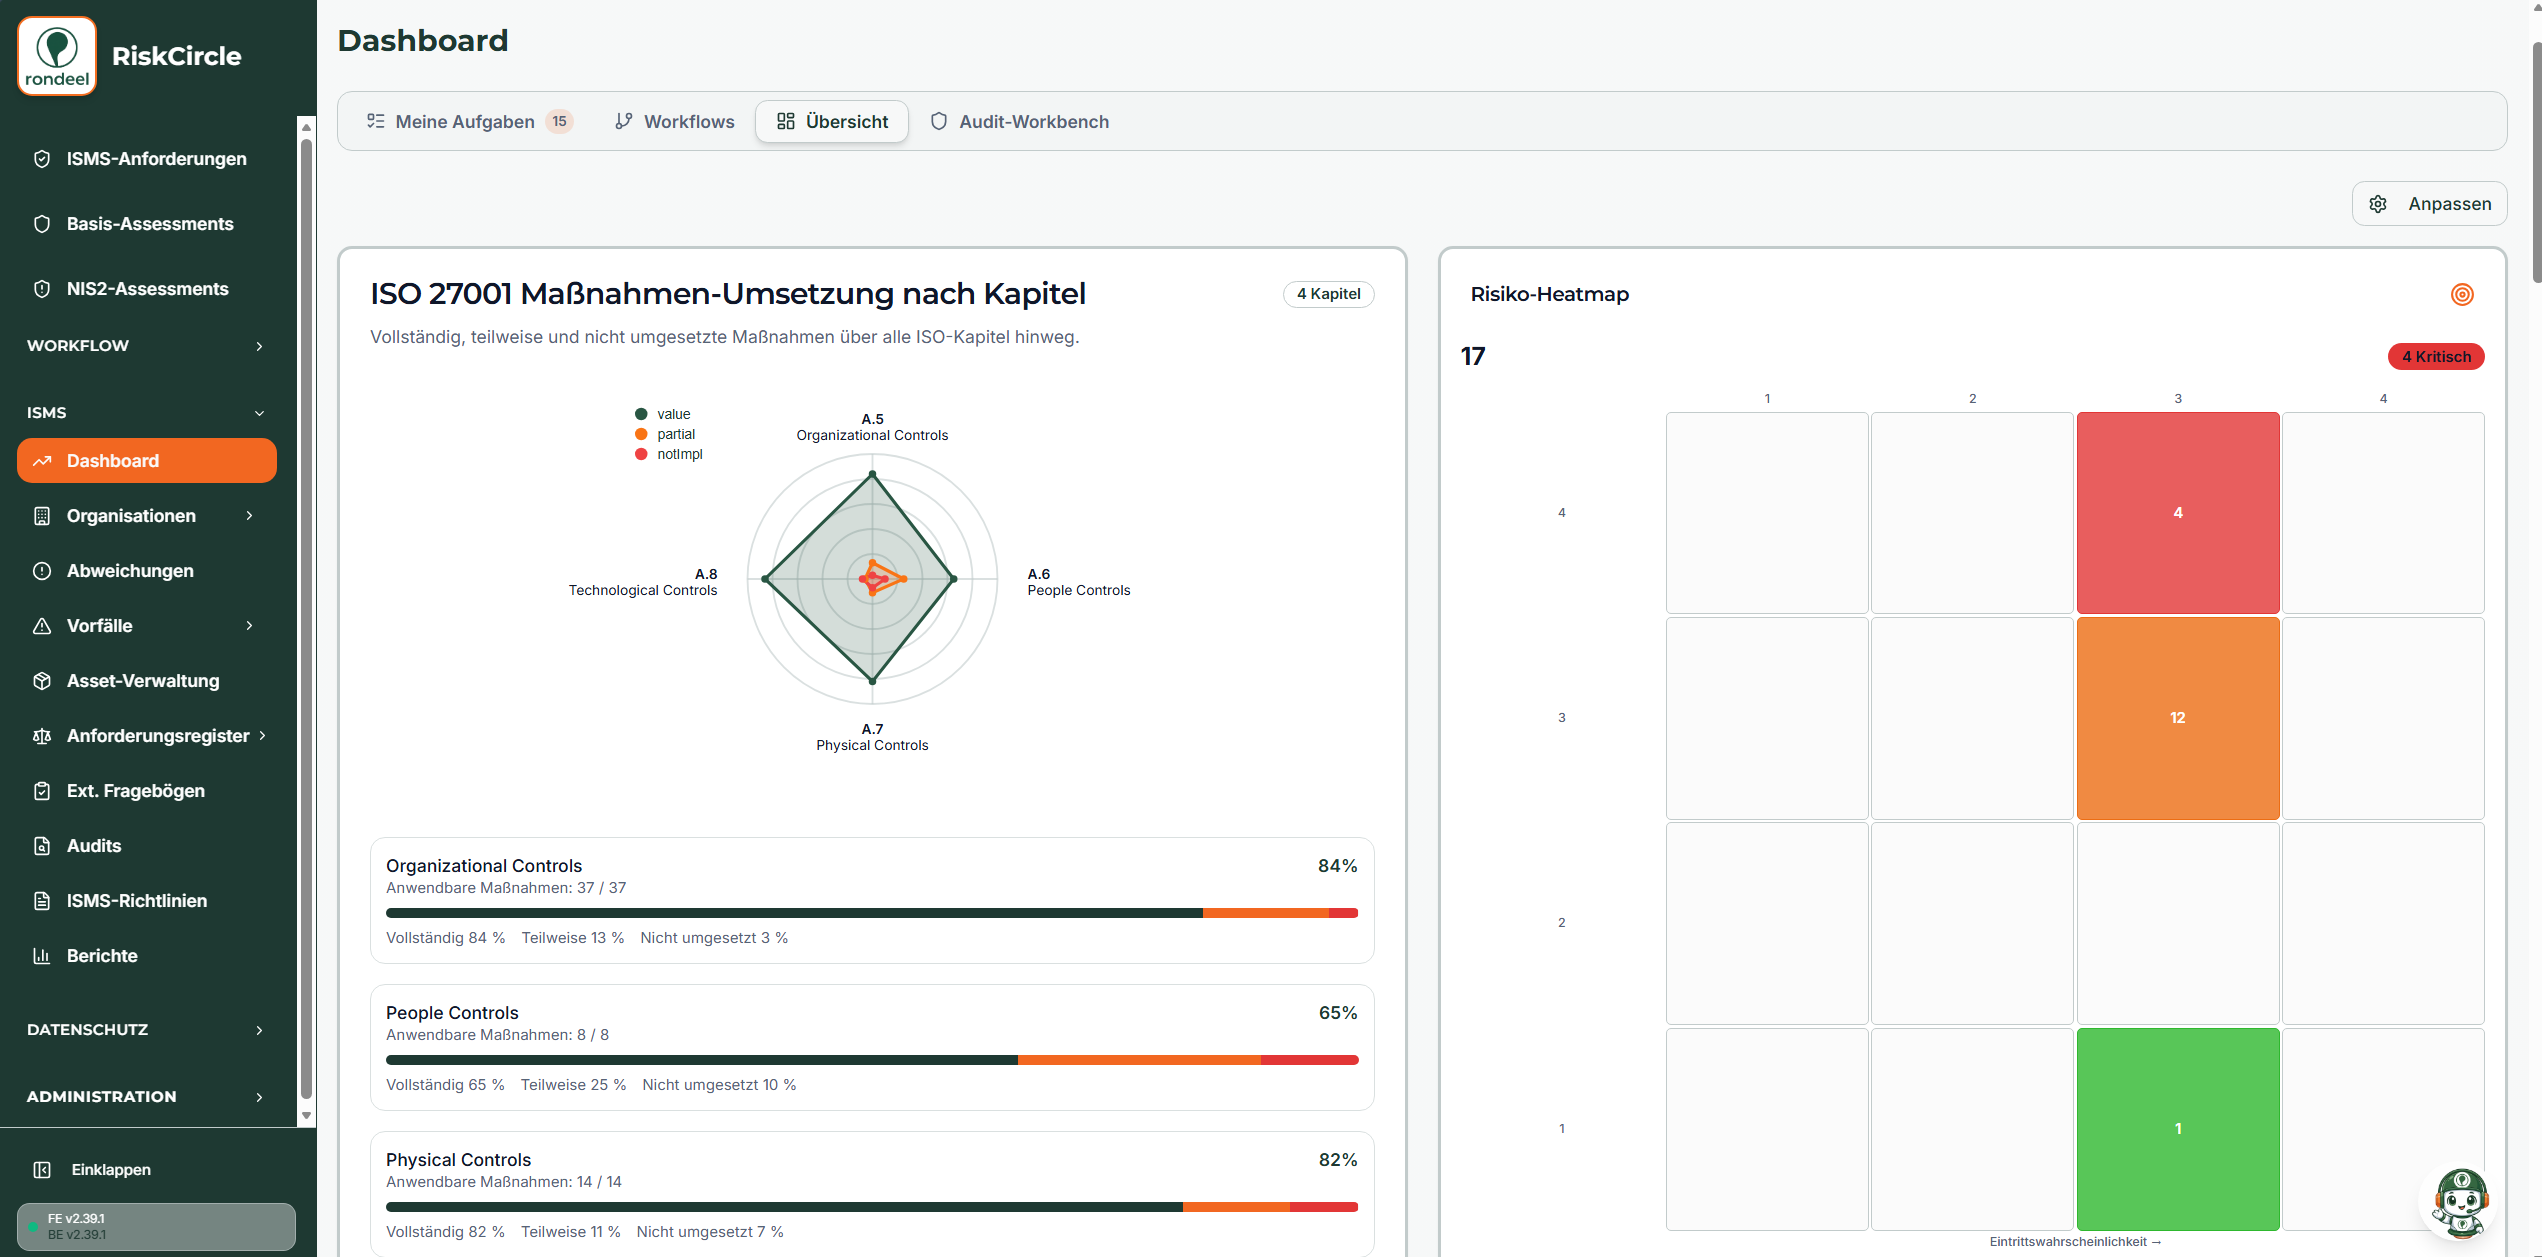
Ein Wert für den Zustand Ihres ISMS
Grün: Das ISMS läuft.
Ein Kern, mehrere Frameworks
ISO 27001:2022 ist der Kern. NIS2, EU AI Act und DIN SPEC 27076 werden in jedem Plan darauf abgebildet, im Enterprise-Plan auch TISAX, CIS, eigene Frameworks und Ihre internen Richtlinien. Jede Anforderung wird auf konkrete Controls und Evidenz zurückgeführt.
Ein Nachweis am ISO-Control zählt für jedes Framework, das auf dieses Control abgebildet ist.
Souverän in Deutschland betrieben
RiskCircle läuft auf der German Sovereign Cloud von STACKIT, der Cloud-Sparte der Schwarz Gruppe. Ihre Daten bleiben in Deutschland.
 Powered by
German Sovereign Cloud
Die KI-Funktionen laufen auf STACKIT AI Model Serving in Deutschland. Ihre Daten gehen dabei nicht an OpenAI, Anthropic oder andere Anbieter außerhalb der EU. Wer lieber einen eigenen Schlüssel für einen anderen Anbieter nutzt, kann ihn hinterlegen. Dann gelten dessen Bedingungen und Standorte.
rondeel und RiskCircle
rondeel ist das Unternehmen: die Rondeel RiskCircle GmbH aus Hamburg. RiskCircle ist unser Produkt, die Plattform für Ihr ISMS.
Wir entwickeln RiskCircle selbst und betreiben es in Deutschland auf der STACKIT Cloud. Unser eigenes ISMS führen wir ebenfalls in RiskCircle.
Starten Sie Ihr ISMS-Betriebssystem
Vom ersten Business-Demand bis zur Management Entscheidung - in einer souveränen Plattform.